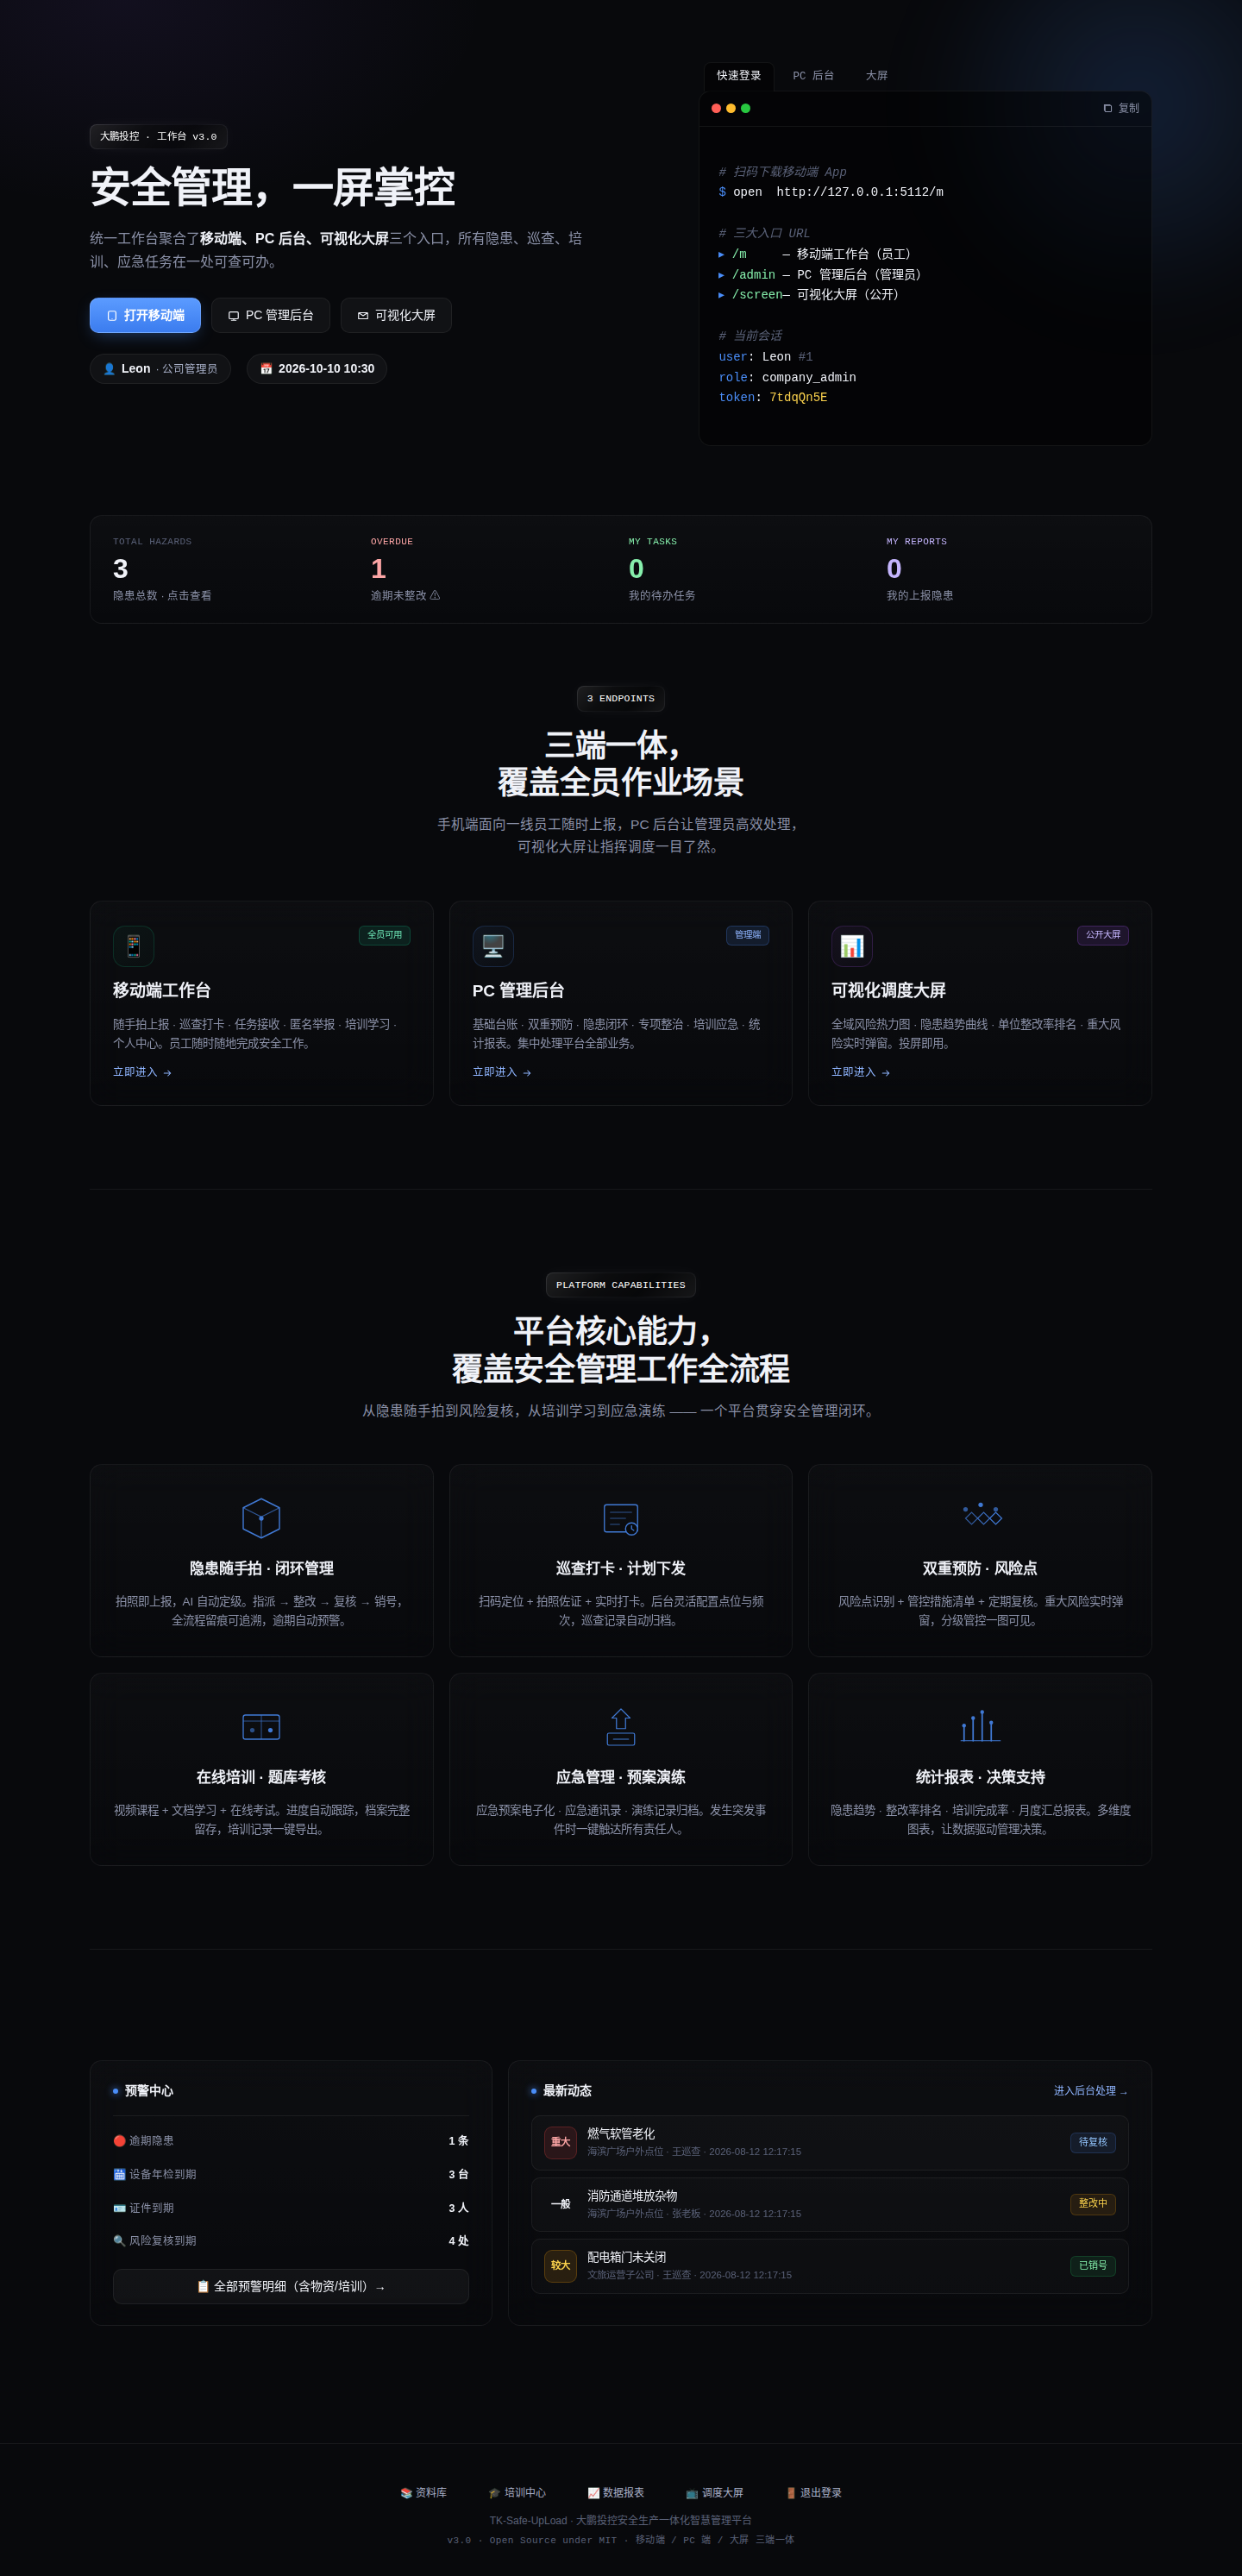
一个平台,管完安全闭环
集团有产业园、在建项目、美食街、海滨户外点位,安全工作散在微信群和纸质台账里:隐患上报靠吼、整改跟进靠催、培训签到靠补。TK-Safe-UpLoad 把这三件事装进一个平台——一线员工手机上报、管理员后台分派复核、领导大屏看态势,每个隐患从发现到销号全程留痕,逾期自动预警,重大隐患挂牌督办。
📱 移动端 /m
随手拍上报 · 巡查打卡 · 任务接收 · 匿名举报 · 线上培训 · 个人中心
🖥️ PC 后台 /admin
基础台账 · 双重预防 · 隐患闭环 · 专项整治 · 培训应急 · 统计报表
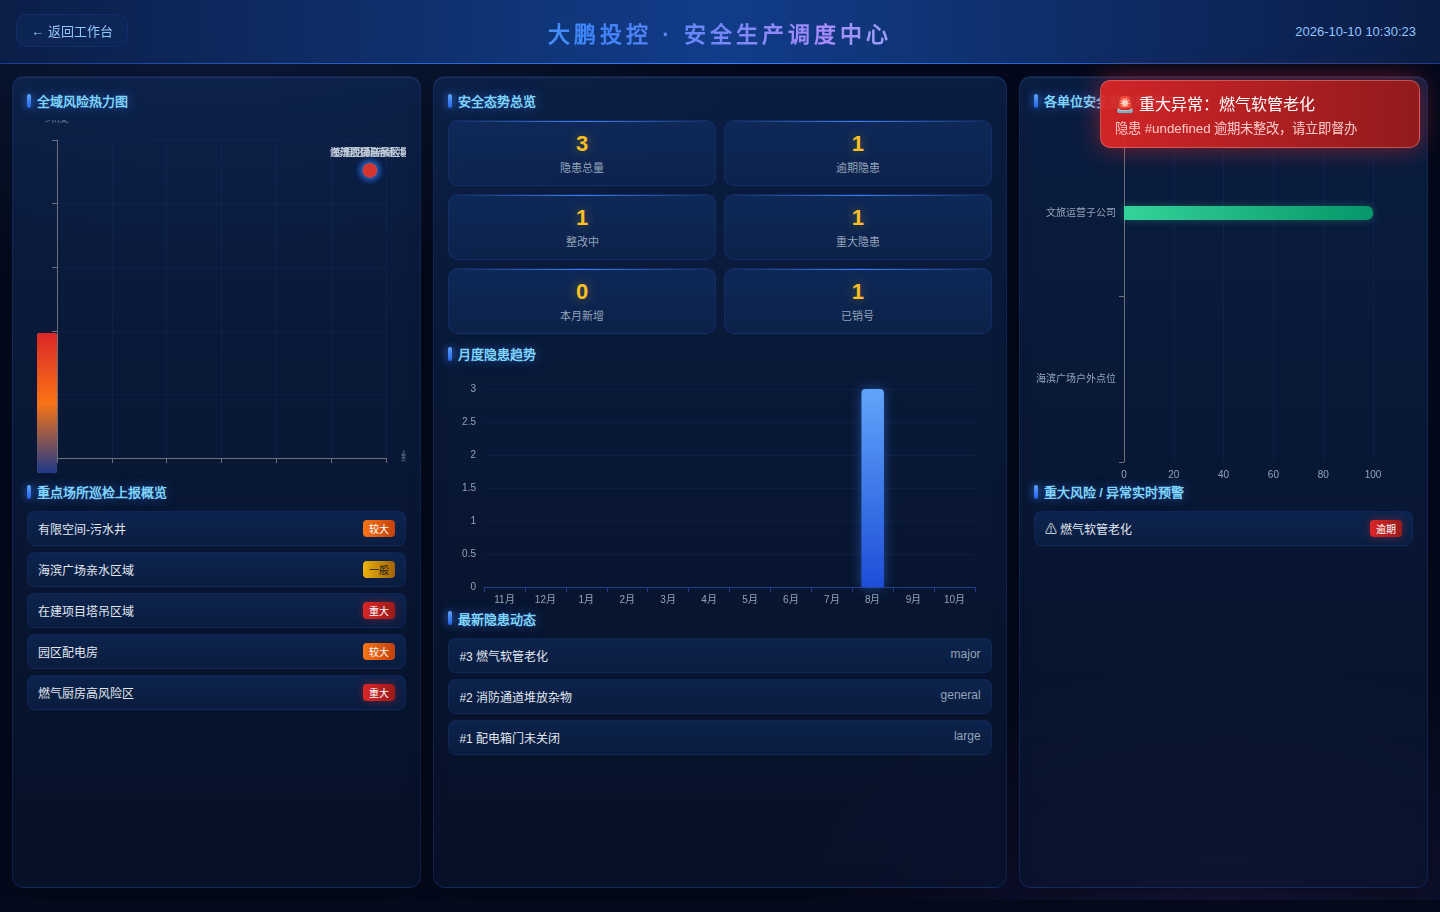
📊 数据大屏 /screen
风险热力图 · 隐患趋势 · 整改率排名 · 逾期汇总,免登录投屏
从单机演示,到信创生产
项目起点是源站 TK-Safe-UpLoad(5111 端口,SQLite + SHA-256 无盐哈希):功能完整,但只能单机跑,账号体系弱,数据就是本地一个文件,撑不起多单位、多角色的真实生产。
2026 年 9 月启动信创:应用留在 x86 主机,数据层整体切到青云 ARM 服务器(PG 11.22,openGauss 兼容),库名 tk_safe_xc;口令全部从代码里迁出;登录体系升级 bcrypt;Leon-Control 托管常驻。这次迁移的目标不是“换个数据库”,而是让平台达到可多人并发、可审计、可运维的生产标准。
Flask 单体,PostgreSQL 专库
最关键的两段逻辑
并发安全物资出入库必须原子:库存扣减与流水写入在同一事务里完成,UPDATE 自带库存下限条件,超发直接拒绝,杜绝负库存。
# models.py · material_io_apply(摘录)
row = conn.execute(
    "UPDATE materials SET quantity=quantity+%s WHERE id=%s "
    "AND (quantity >= %s) RETURNING quantity, name",
(sign * qty, mid, qty if sign < 0 else 0)).fetchone()越权防护隐患整改提交只认三类人:两类管理员,或工单上登记的负责人本人(含姓名与用户名双兼容),并用整改任务二次兜底核验。
# app.py · api_hazard_rectify(摘录)
if u["role"] not in ("company_admin", "sub_admin"):
    is_owner = (hazard.get("assignee_id") == u["id"]
        or hazard.get("assignee") in (u["name"], u["username"]))
    if not is_owner:
        return api_err("仅整改负责人可提交整改", 403)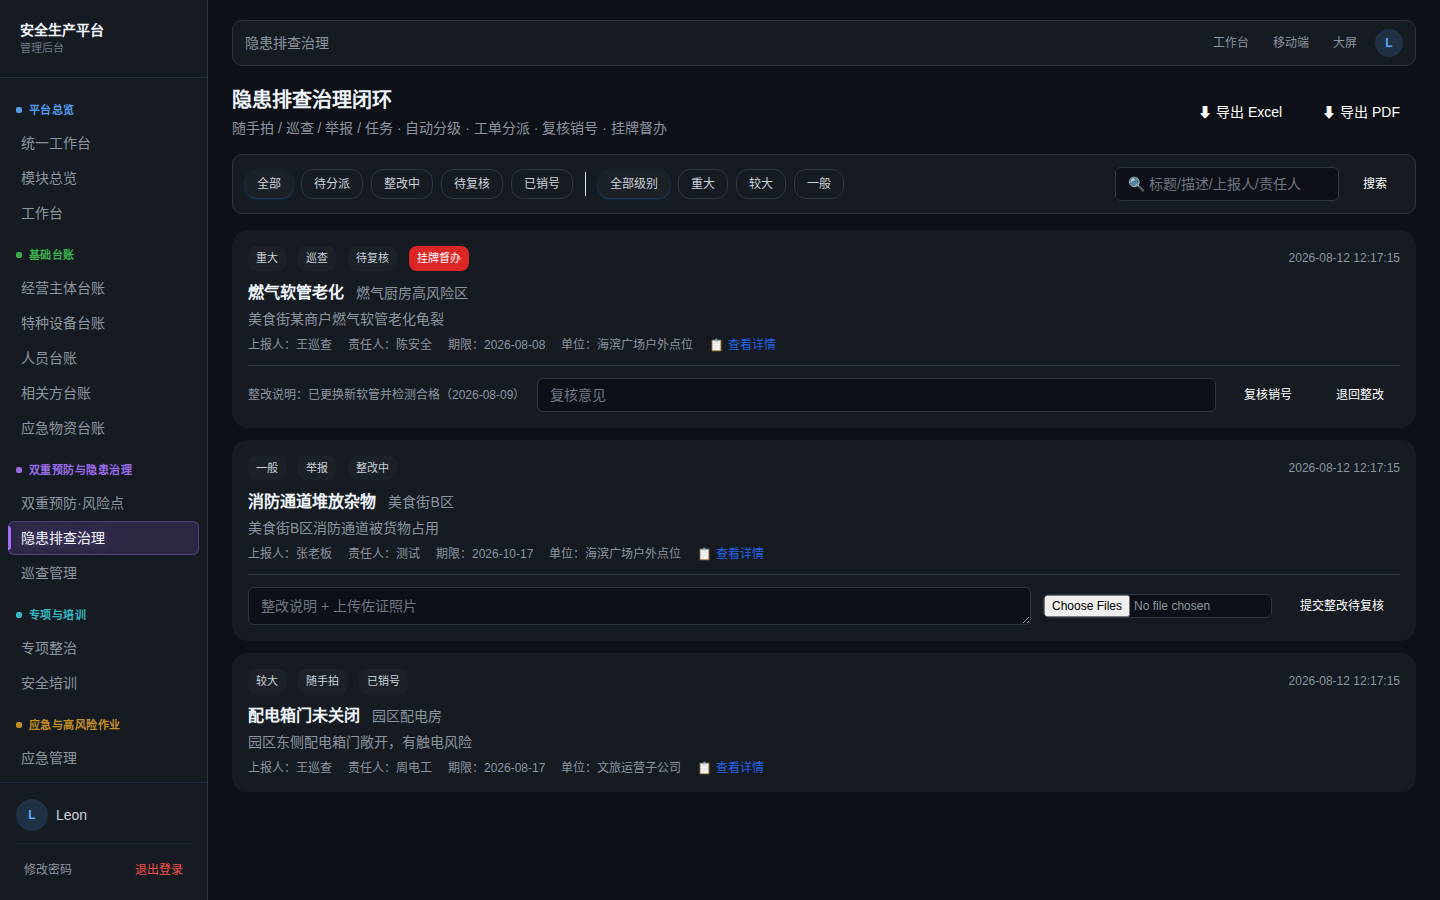
每一个加固,都有一次事故
- SQLite 到 PG,不是换驱动那么简单。占位符、表结构查询、自增主键、日期函数、保留字五处方言全要兼容。方案:models.py 内建 PG 兼容层,业务代码零改动,app.py 只动 3 处。
- bcrypt 只吃 72 字节,超长口令直接抛异常。方案:超长先做一次 sha256 摘要再 bcrypt,既不抛错也不损失强度。
- 弱口令在文档里躺了 13 天。2026-10-09 全量轮换 bcrypt;灾备重建脚本改为环境变量优先、否则随机生成并打印,绝不再回落弱默认值。
- CSV 导入报错把整条 SQL 回显到页面。方案:按真实列类型预校验,非数字进友好中文提示,数据库原文只进服务端日志。
- 销号了,员工手机上任务还在。根因是销号只改隐患不改任务。方案:复核通过时自动办结关联任务,待办数与整改率同时归真。
- 大屏公开接口拖出全量员工信息。方案:手机号打码,证件号、整改说明等字段直接剔除,隐患明细只给白名单字段。
三个最硬的骨头
并发库存超发。多人同时出库会把库存扣成负数。解法:UPDATE … WHERE quantity>=… 原子判定加同事务流水,数据库层面一次裁决。
一致性隐患状态被绕过。通用增删改接口能一步把隐患写成“已销号”。解法:PROTECTED_FIELDS 流程字段保护,状态类字段只能走闭环接口,通用接口直接拦截。
权限五角色、八十多接口,越权面大。解法:登录态集中校验(停用即失效)+ 角色白名单 + 负责人归属三层收敛;课程管理、隐患详情、培训进度导出三处收紧为管理员可读。